
AI Act haut risque : l'échéance repoussée au 2 décembre 2027
Annoncées pour le 2 août 2026, les obligations de l'AI Act sur l'IA à haut risque ont été reportées par l'omnibus numérique. Nouvelles dates, systèmes concernés, rôle du fournisseur et du déployeur, sanctions : le point pour préparer 2027.
 Othmane M.
Veille assistée par IA, sujets choisis, vérifiés et validés par Othmane M. Notre méthode
Mise à jour du 24 octobre 2026 : article réécrit. Correction : nos versions précédentes annonçaient l'application des obligations sur l'IA à haut risque au 2 août 2026. Le règlement (UE) 2026/1744, entré en vigueur le 27 juillet 2026, les a reportées au 2 décembre 2027 pour l'annexe III et au 2 août 2028 pour l'annexe I. Les amendes citées dans l'un de nos anciens articles (30 millions d'euros ou 6 %) correspondaient à un projet abandonné : le texte en vigueur prévoit 15 millions ou 3 % pour ces obligations.
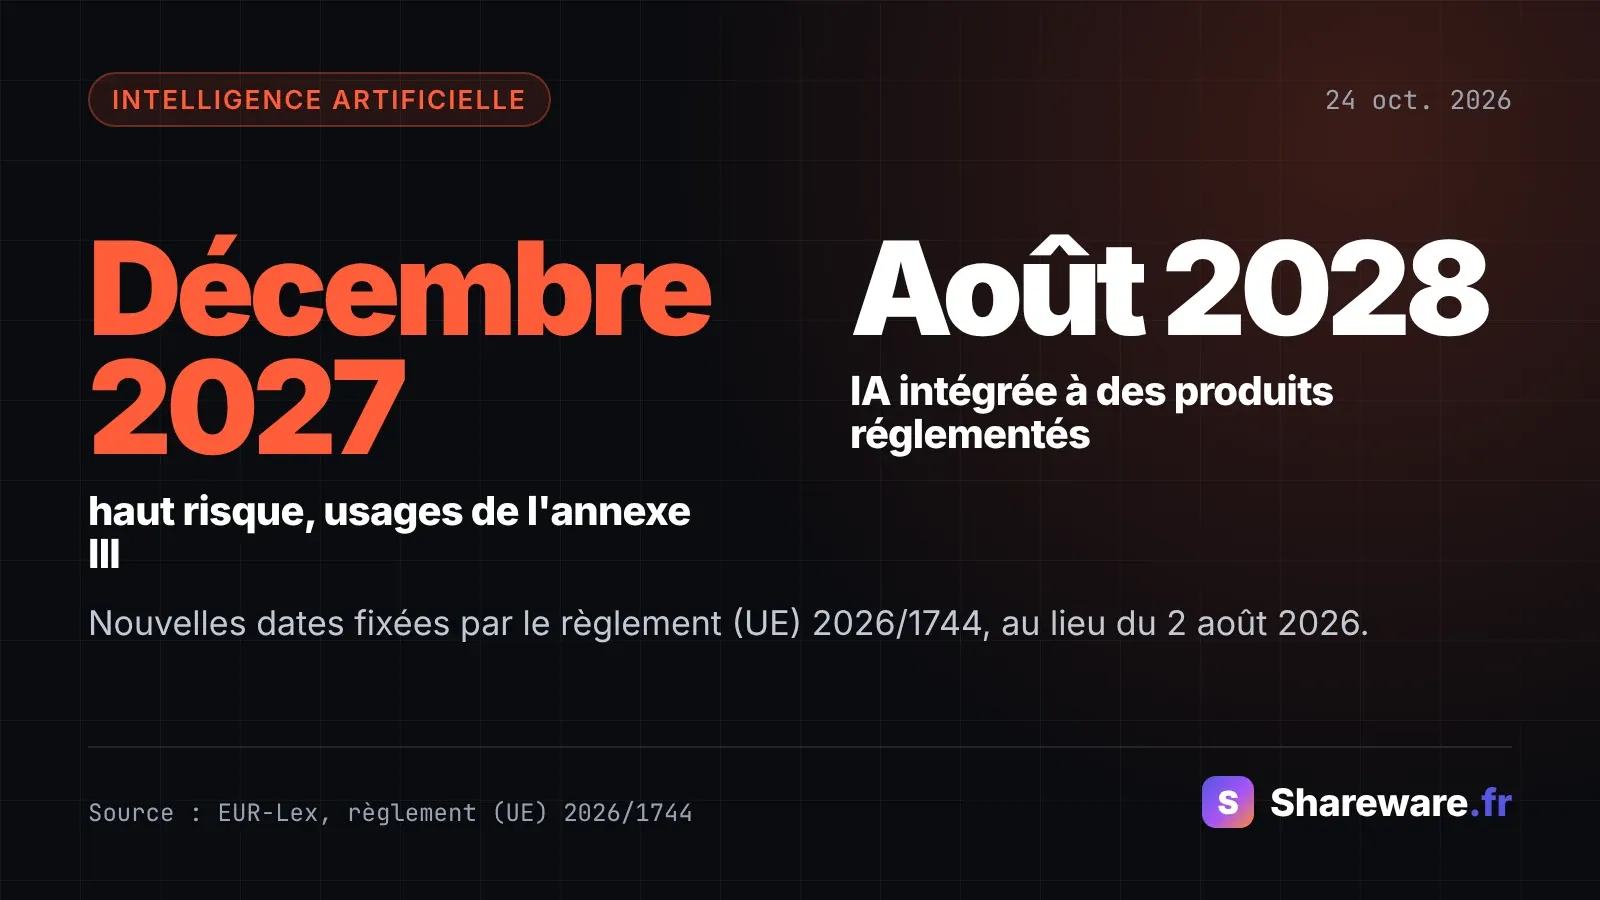
Les obligations de l'AI Act sur les systèmes d'IA à haut risque ne s'appliquent pas encore : prévues au 2 août 2026, elles ont été repoussées au 2 décembre 2027 pour les usages listés à l'annexe III, comme le recrutement ou le crédit, et au 2 août 2028 pour l'IA intégrée à des produits réglementés. Pour une entreprise, ce report donne treize mois de plus, pas une dispense : le contenu des obligations n'a pas changé.
Pourquoi l'échéance du 2 août 2026 a-t-elle été reportée ?
Le report vient du règlement (UE) 2026/1744 du 8 juillet 2026, dit omnibus numérique sur l'IA, entré en vigueur le 27 juillet 2026 selon EUR-Lex. Ce texte modifie l'AI Act pour en simplifier la mise en œuvre. Il revoit aussi la commande de normes techniques adressée aux organismes européens de normalisation, ces normes devant permettre aux entreprises de prouver leur conformité.
Selon l'analyse du cabinet Orrick, le nouveau calendrier est le suivant :
- 2 décembre 2027 : systèmes à haut risque de l'annexe III (usages sensibles) ;
- 2 août 2028 : systèmes de l'annexe I, c'est-à-dire l'IA intégrée à des produits déjà soumis à une législation européenne de sécurité (machines, dispositifs médicaux, jouets) ;
- 2 août 2030 : échéance spécifique fixée pour les autorités publiques.
Le même texte crée une catégorie de « petites entreprises de taille intermédiaire » (moins de 750 salariés et jusqu'à 150 millions d'euros de chiffre d'affaires), et ajoute de nouvelles interdictions applicables au 2 décembre 2026. Notre article sur ce qui s'applique depuis le 2 août 2026 détaille les obligations de transparence déjà en vigueur.
Quels systèmes d'IA sont classés à haut risque ?
L'annexe III, consultable sur le service d'assistance de la Commission dédié à l'AI Act, liste huit domaines :
- Biométrie : identification à distance, catégorisation selon des attributs sensibles, reconnaissance des émotions.
- Infrastructures critiques : composants de sécurité des réseaux numériques, du trafic routier, de l'eau, du gaz ou de l'électricité.
- Éducation : admission, évaluation des acquis, surveillance des examens.
- Emploi : tri des candidatures, sélection, décisions sur la relation de travail, suivi des performances.
- Services essentiels : évaluation de la solvabilité, tarification de l'assurance vie et santé, accès aux prestations publiques.
- Répression, 7. migration et contrôle des frontières, 8. justice et processus démocratiques.
Pour la plupart des entreprises, les domaines 4 et 5 sont les plus concernés : un logiciel RH qui classe des CV ou un outil de scoring de crédit entre dans le champ, même s'il est acheté à un éditeur.
Fournisseur ou déployeur : qui doit faire quoi ?
L'AI Act distingue celui qui développe le système (le fournisseur) et celui qui l'utilise (le déployeur). Le fournisseur porte la charge la plus lourde. Selon l'article 16, il doit notamment disposer d'un système de gestion de la qualité, tenir la documentation technique, faire évaluer la conformité avant la mise sur le marché, signer une déclaration UE de conformité, apposer le marquage CE et enregistrer le système dans la base de données européenne.
Le déployeur, c'est-à-dire la plupart des entreprises utilisatrices, a des obligations plus courtes mais réelles. L'article 26 lui impose de :
- utiliser le système conformément à la notice du fournisseur ;
- confier la supervision humaine à des personnes compétentes et disposant de l'autorité nécessaire ;
- vérifier la pertinence des données d'entrée qu'il contrôle ;
- conserver les journaux générés pendant au moins six mois ;
- informer les représentants du personnel et les salariés avant d'utiliser le système au travail ;
- informer les personnes concernées par une décision prise ou assistée par un système de l'annexe III ;
- signaler les risques et incidents graves au fournisseur et à l'autorité de surveillance.
Quelles sanctions en cas de non-conformité ?
L'article 99 de l'AI Act, publié sur le site de référence ArtificialIntelligenceAct.eu, fixe trois plafonds :
- 35 millions d'euros ou 7 % du chiffre d'affaires mondial pour les pratiques interdites ;
- 15 millions d'euros ou 3 % pour le non-respect des autres obligations, dont celles sur le haut risque ;
- 7,5 millions d'euros ou 1 % pour des informations inexactes fournies aux autorités.
Pour les PME et startups, c'est le plus bas des deux montants qui s'applique. Ces amendes ne seront exigibles pour le haut risque qu'à partir des nouvelles dates d'application.
Ce qui ne change pas avec le report
Le report ne touche ni la liste des usages à haut risque, ni les exigences de documentation, de supervision et de qualité des données. Il ne repousse pas non plus le RGPD : un outil RH qui traite des données personnelles exige déjà une analyse d'impact quand le traitement présente un risque élevé, et l'article 26 renvoie explicitement à cette analyse. Les entreprises qui ont commencé à cartographier leurs usages de l'IA gardent leur avance.
Ce que les entreprises doivent faire d'ici décembre 2027
- Inventorier les systèmes d'IA utilisés et repérer ceux qui touchent l'emploi, le crédit, l'assurance ou l'éducation.
- Qualifier son rôle pour chacun : fournisseur, déployeur, ou les deux si vous modifiez substantiellement un outil acheté.
- Interroger les éditeurs sur leur calendrier de marquage CE et leur documentation. Un fournisseur qui ne sera pas prêt en décembre 2027 devient un risque pour vous.
- Préparer les preuves côté déployeur : procédure de supervision humaine, conservation des journaux, information des salariés et des personnes concernées.
- Suivre les normes harmonisées en cours de rédaction, et les démarches de certification proposées par l'AFNOR.
Cet article décrit le cadre réglementaire et ne constitue pas un conseil juridique : pour un cas précis, l'avis d'un juriste reste nécessaire.
Sources : EUR-Lex, Commission européenne, Orrick, ArtificialIntelligenceAct.eu. Article rédigé avec l'aide de l'IA selon notre [charte](https://www.shareware.fr/charte-ia).
Questions fréquentes
Quand s'appliquent les obligations de l'AI Act pour l'IA à haut risque ?
Depuis l'omnibus numérique, règlement (UE) 2026/1744 entré en vigueur le 27 juillet 2026, elles s'appliquent le 2 décembre 2027 pour les systèmes listés à l'annexe III, comme le recrutement ou le scoring de crédit, et le 2 août 2028 pour l'IA intégrée à des produits déjà réglementés. L'échéance initiale du 2 août 2026 n'est plus valable.
Mon logiciel RH est-il un système d'IA à haut risque ?
Probablement, s'il utilise l'IA pour trier des candidatures, sélectionner des candidats, évaluer des performances ou prendre des décisions sur la relation de travail. Ces usages figurent dans le domaine emploi de l'annexe III. En tant qu'utilisateur, vous êtes déployeur et devez notamment organiser une supervision humaine et informer les salariés.
Quelles amendes prévoit l'AI Act pour le haut risque ?
Le non-respect des obligations sur le haut risque peut coûter jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires mondial, le montant le plus élevé étant retenu. Pour les PME et startups, c'est le plus bas des deux. Les pratiques interdites sont punies jusqu'à 35 millions d'euros ou 7 %.
Le report de l'AI Act dispense-t-il de se préparer ?
Non. Le report décale les dates d'application mais ne modifie ni la liste des usages à haut risque ni les exigences de documentation, de supervision humaine et de qualité des données. Les fournisseurs doivent obtenir le marquage CE avant l'échéance, ce qui prend plusieurs mois, et le RGPD continue de s'appliquer aux traitements de données personnelles.