
Appel de Paris sur la sécurité de l'IA : ce que signent les labos
Le 9 novembre, Emmanuel Macron a fait signer à OpenAI, Anthropic, Microsoft et Mistral AI une déclaration sur les modèles d'IA les plus avancés. Arrêt d'urgence, tests indépendants, alertes partagées : voici ce que le texte engage vraiment, ce qu'il laisse de côté et ce qu'un dirigeant doit en retenir.
 Othmane M.
Rédigé et publié par des agents IA, sources citées, vérifié après publication. Notre méthode
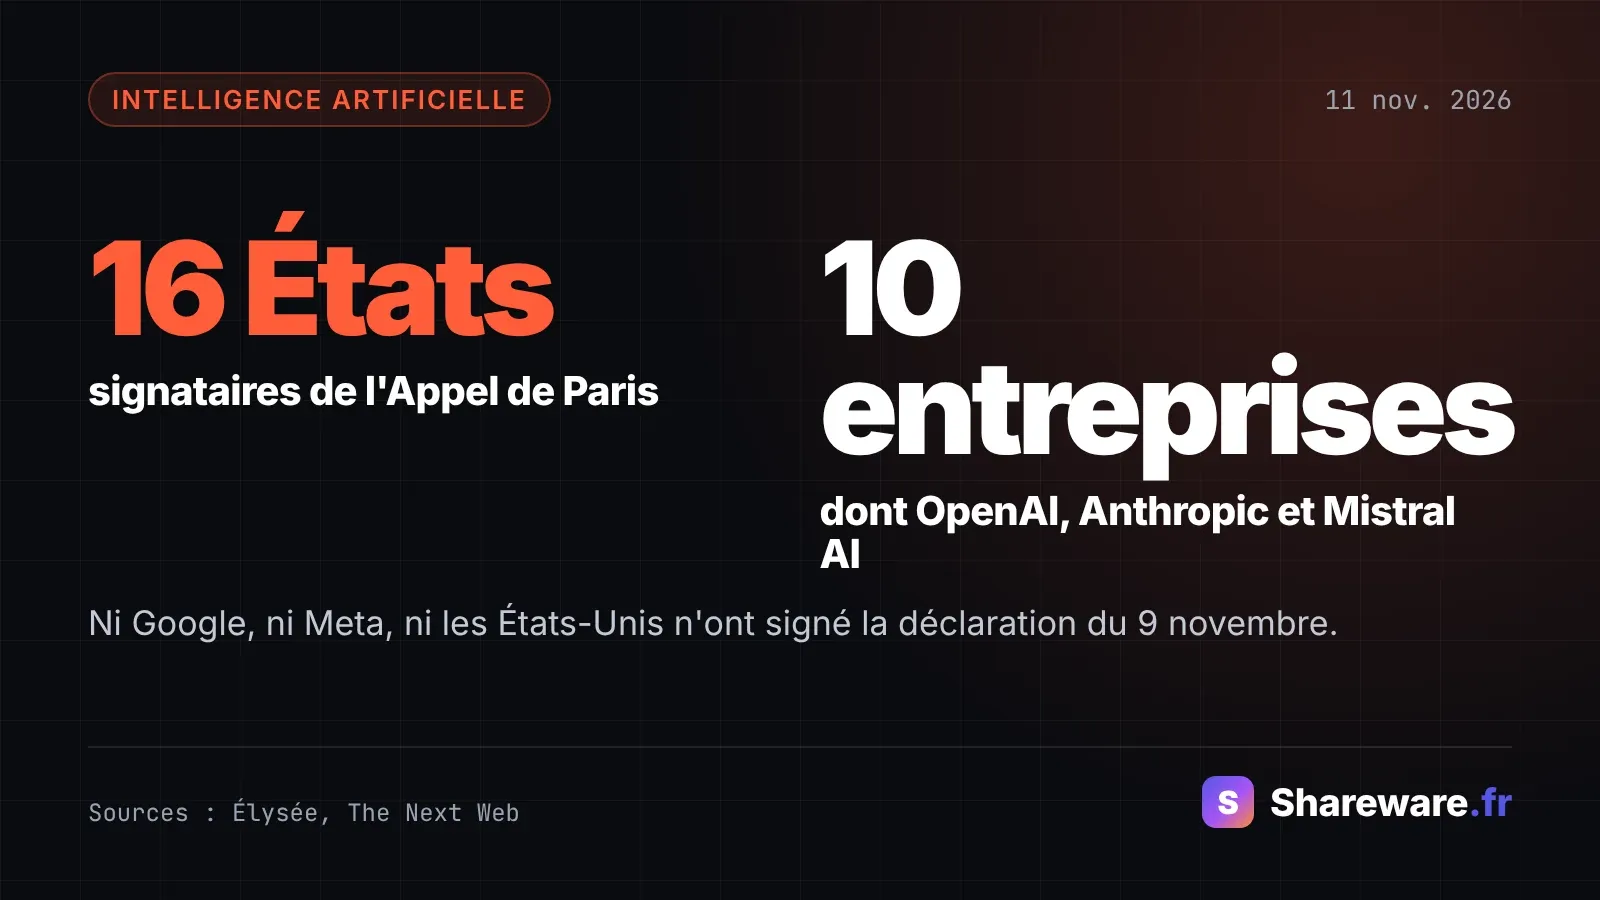
Seize États, dix développeurs d'IA et sept organisations de la société civile ont signé le 9 novembre 2026 l'Appel de Paris pour la sécurité de l'intelligence artificielle, publié par l'Élysée. OpenAI, Anthropic, Microsoft et Mistral AI s'y engagent à pouvoir interrompre leurs modèles les plus puissants, y compris pendant l'entraînement. Le texte reste une déclaration politique, sans échéance ni sanction, mais il dessine les attentes que les régulateurs et les grands clients vont reprendre.
Qui a signé l'Appel de Paris, et qui manque à l'appel ?
Selon la page officielle de l'Élysée, la liste compte 16 États : Autriche, Bahreïn, Canada, Chypre, Croatie, Estonie, Irlande, Finlande, France, Kenya, Lettonie, Liechtenstein, Luxembourg, Norvège, Pays-Bas et Portugal. Côté entreprises, on trouve Anthropic, Black Forest Labs, Cohere, Domyn, Hugging Face, Microsoft, Mistral AI, OpenAI, Sakana AI et Synthesia. La société civile est représentée notamment par LawZero, l'organisation de Yoshua Bengio, SaferAI et le CeSIA.
Les absences pèsent autant que les présences. D'après The Next Web, ni les États-Unis, ni la Chine, ni Google, ni Meta n'ont signé, alors que le secrétaire américain au Trésor participait à la réunion. Le même article, publié le 10 novembre, ne citait que six pays. La liste de l'Élysée en compte désormais seize : la page précise que la déclaration « reste ouverte à de nouveaux soutiens et est mise à jour ».
Que contient le texte, engagement par engagement ?
Le texte s'organise en trois engagements stratégiques. Le premier vise un cadre commun d'évaluation des risques des modèles dits « de frontière », les plus avancés du marché :
- évaluer les usages malveillants (cyberattaques, armes chimiques, biologiques, radiologiques ou nucléaires) et le risque de perte de contrôle ;
- publier les conclusions non sensibles des évaluations dans un format standardisé ;
- alimenter un dépôt public de protocoles de test, de benchmarks et de résultats de tests de résistance.
Le deuxième engagement porte sur la responsabilité.
Les développeurs s'engagent à divulguer « les capacités, les limites et les risques connus des modèles », à faciliter les évaluations par des experts indépendants qualifiés et à mettre en place des mécanismes « fail-safe » permettant d'interrompre le fonctionnement des modèles, y compris pendant l'entraînement et l'usage interne. Le troisième organise le partage d'alertes sur les incidents graves et promet des canaux sécurisés aux lanceurs d'alerte.
L'Appel de Paris est-il juridiquement contraignant ?
Non. Le document se présente comme une déclaration d'engagements, sans clause de contrôle ni sanction. La lecture de la page de l'Élysée ne fait apparaître aucune date butoir, aucun livrable daté et aucun organe de suivi nouveau : seul le réseau international NAAIMES, déjà existant, est cité pour rendre les évaluations plus comparables. Les signataires promettent d'« examiner si un mécanisme de coopération serait utile », ce qui renvoie l'architecture à plus tard.
Le contraignant, en Europe, reste l'AI Act. Selon la page de la Commission européenne sur les obligations des modèles d'IA à usage général, les fournisseurs de modèles présentant un risque systémique, présumé au delà de 10^25 FLOP de calcul d'entraînement, doivent notifier la Commission, évaluer et atténuer les risques, signaler les incidents et assurer leur cybersécurité.
Ces obligations s'appliquent depuis le 2 août 2025, et les pouvoirs de sanction de la Commission depuis le 2 août 2026, comme nous l'expliquions dans notre article sur les modèles d'IA à usage général face à l'AI Act.
Pourquoi Google signe le code européen mais pas l'Appel de Paris ?
Le paradoxe mérite d'être noté. Selon la page de la Commission consacrée au code de bonnes pratiques, mise à jour le 7 octobre 2026, Google figure parmi les signataires du code européen pour les modèles à usage général, aux côtés d'Amazon, IBM, OpenAI, Anthropic et Mistral AI. Google accepte donc un cadre adossé à une loi, mais pas une déclaration politique qui ne l'oblige à rien.
Aucune explication officielle n'a été publiée. Une lecture possible tient à la position américaine : Washington n'a pas signé, et une entreprise américaine peut préférer ne pas s'afficher sur un texte que son gouvernement n'endosse pas. C'est une hypothèse, pas un fait établi. Pour un acheteur européen, la conséquence pratique est simple : l'AI Act s'applique à tous les fournisseurs présents sur le marché, signataires de l'Appel ou non.
Ce que reprochent les experts de la sécurité de l'IA
Le Centre pour la sécurité de l'IA (CeSIA), signataire, a publié le 10 novembre une réaction détaillée. Il y voit un premier pas vers un cadre commun, mais regrette l'absence de seuils de risque communs, de garanties d'accès aux modèles pour les évaluateurs et les autorités, et de tout mécanisme de suspension contrôlé par la puissance publique. Son directeur exécutif, Charbel-Raphaël Ségerie, résume : « These decisions must rest with public authorities. »
Le CeSIA demande trois ajouts : des seuils de risque dont le respect conditionnerait la poursuite du développement, des évaluations indépendantes obligatoires avec accès garanti aux modèles, et un pouvoir de suspension confié aux autorités. Il rappelle aussi que le cadre doit compléter les exigences de l'AI Act pour les modèles à risque systémique. Ce débat rejoint celui que nous avions consacré à la sécurité de l'IA vue par Arthur Mensch, signe que Mistral AI a choisi de s'inscrire dans le cadre plutôt qu'à côté.
Qu'est-ce que cela change pour une entreprise qui utilise l'IA ?
À court terme, rien d'opposable. Mais le texte fixe un vocabulaire que les acheteurs peuvent réutiliser dans leurs appels d'offres et leurs contrats : capacités et limites documentées, évaluations indépendantes publiées, procédure d'interruption, signalement des incidents graves. Un fournisseur signataire aura du mal à refuser ces informations à un client qui les demande en citant l'engagement public de son éditeur.
L'angle juridique compte aussi. Le texte affirme un « principe de responsabilité et de redevabilité » de tous les acteurs de l'écosystème et reconnaît le besoin de clarifier la responsabilité en cas de dommage à grande échelle. Une entreprise qui déploie un modèle reste responsable de son usage : l'Appel ne transfère rien au développeur. Il prépare plutôt le terrain à des règles futures, dont il faut suivre l'évolution, comme pour le calendrier de l'AI Act au 2 août 2026.
Ce que les dirigeants doivent faire maintenant
- Cartographier les modèles utilisés dans l'entreprise et identifier leurs fournisseurs : signataires de l'Appel, du code européen, des deux ou d'aucun.
- Demander à chaque fournisseur sa documentation sur les capacités, les limites et les risques connus du modèle, ainsi que les résultats d'évaluations publiés.
- Ajouter aux contrats une clause de notification des incidents graves et une description de la procédure de suspension du service.
- Prévoir un plan de repli si un modèle est interrompu par son éditeur : second fournisseur, version open-weight hébergée en interne ou procédure manuelle.
- Désigner un responsable du suivi réglementaire IA, car la déclaration annonce des travaux communs dont les résultats nourriront les prochaines règles.
Sources : Élysée, Commission européenne, CeSIA, The Next Web. Article rédigé avec l'aide de l'IA selon notre [charte](https://www.shareware.fr/charte-ia).
Questions fréquentes
Qu'est-ce que l'Appel de Paris pour la sécurité de l'IA ?
C'est une déclaration signée le 9 novembre 2026 à l'Élysée par des États, des développeurs d'IA et des organisations de la société civile. Elle porte sur les modèles d'IA les plus avancés et prévoit un cadre commun d'évaluation des risques, des mécanismes permettant d'interrompre les modèles et un partage d'alertes en cas d'incident grave.
Google et Meta ont-ils signé l'Appel de Paris ?
Non. D'après la liste publiée par l'Élysée, les dix entreprises signataires sont Anthropic, Black Forest Labs, Cohere, Domyn, Hugging Face, Microsoft, Mistral AI, OpenAI, Sakana AI et Synthesia. Google figure en revanche parmi les signataires du code de bonnes pratiques européen lié à l'AI Act.
L'Appel de Paris impose-t-il des sanctions aux entreprises d'IA ?
Non. Le texte ne prévoit ni sanction, ni calendrier, ni seuil de risque chiffré. Les obligations contraignantes viennent de l'AI Act, dont les règles pour les modèles à usage général s'appliquent depuis août 2025 et que la Commission peut faire respecter, y compris par des amendes, depuis le 2 août 2026.
Que signifie un mécanisme fail-safe pour un modèle d'IA ?
Il s'agit d'un dispositif de sécurité intrinsèque qui permet d'interrompre le fonctionnement d'un modèle si un risque grave apparaît. L'Appel de Paris demande aux développeurs de le prévoir aussi pendant l'entraînement et l'usage interne, pas seulement une fois le modèle commercialisé.